Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere DevSecOps CloudNative
La maggior parte dei container vengono consegnati con più accessi di quelli necessari. Eseguendo come root, senza limiti alle risorse, immagini di base con centinaia di CVE noti, segreti incorporati negli strati. Di solito funziona bene finché non smette di farlo.
Rafforzo le configurazioni di Docker e Kubernetes in modo che un container compromesso rimanga un problema confinato.
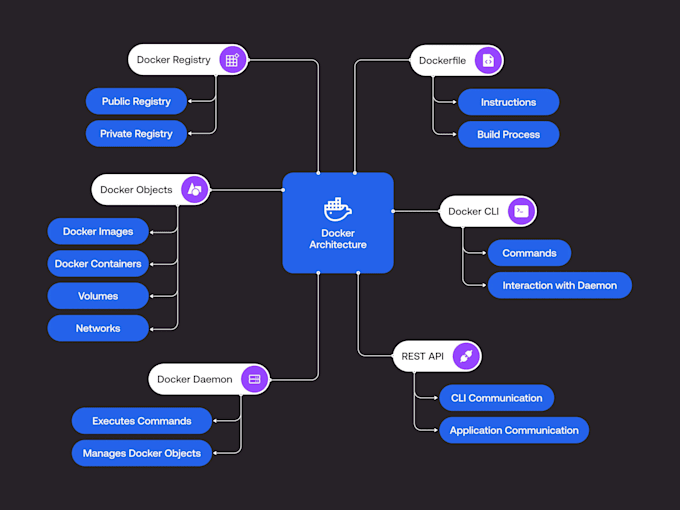
Rafforzamento di Docker e delle immagini
Immagini di base minimal o distroless, build multi-stage
Utenti non-root, capacità ridotte, filesystem in sola lettura
Scansione delle vulnerabilità integrata nel processo di build (Trivy, Grype)
Estrazione dei segreti dalle immagini e variabili d'ambiente
Rafforzamento di Kubernetes
RBAC che segue il principio del privilegio minimo invece di cluster-admin ovunque
Standard di sicurezza dei pod, contesti di sicurezza, limiti alle risorse
Politiche di rete per impedire ai pod di comunicare con tutto
Gestione dei segreti, segreti sigillati o store esterni
Politiche di controllo delle ammissioni
Ciò che ottieni
Rapporto di audit con le vulnerabilità classificate in base al rischio reale, non solo al conteggio CVE
Dockerfile e manifesti rafforzati pronti all'uso
Spiegazione di ogni modifica, così il tuo team capisce il perché
Riscansione dopo le correzioni per mostrare il prima e il dopo
Contattami con il tuo stack prima di ordinare e valuterò onestamente il lavoro.